Este documento contiene información para generar un CSR (solicitud de firma de certificado) en cPanel, completar cada campo correctamente y enviarlo a la entidad que emite tu certificado SSL/TLS.
El CSR (Certificate Signing Request) es el pedido que le enviás a la entidad emisora para que te entregue un certificado SSL/TLS pago. Contiene tu dominio y los datos de tu organización. Al generarlo, cPanel crea también la clave privada, que queda guardada en tu cuenta.
¿Cuándo necesito un CSR?
- Cuando contratás un certificado pago, por ejemplo uno que valida la empresa o un comodín para todos los subdominios.
- Cuando la entidad emisora te pide reemitir o renovar el certificado.
Si usás el certificado gratuito automático del servicio, no necesitás generar un CSR: el servidor lo hace solo.
Acceso: ingresá a cPanel desde el portal de clientes → Iniciar sesión en cPanel, o en https://tudominio.com/cpanel. Después abrí Seguridad → SSL/TLS.

Generar el CSR
- En Solicitudes de firma de certificados (CSR), hacé clic en Generar, ver o eliminar solicitudes de firma de certificados SSL.
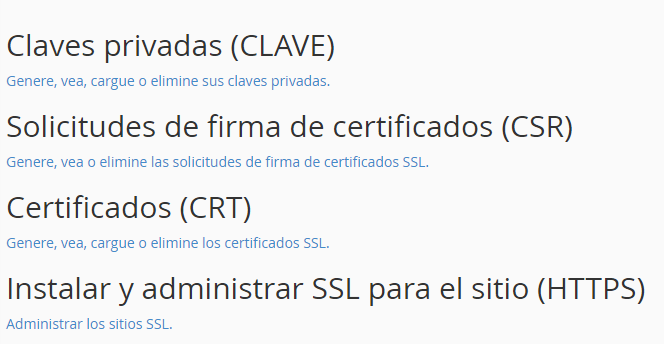
- Completá el formulario:
- Clave: dejá Generar una nueva clave RSA de 2048 bits, salvo que la entidad emisora te pida otra.
- Dominios: escribí el dominio exacto que va a cubrir el certificado, por ejemplo
tudominio.com. Para un certificado comodín, escribí*.tudominio.com. - Ciudad y Estado o provincia: escribilos completos, sin abreviar. Por ejemplo,
Buenos Aires. - País: elegí el país de la organización, por ejemplo AR para Argentina.
- Empresa: la razón social, tal como figura en los registros oficiales. Si es para una persona, escribí tu nombre.
- División de la empresa: opcional, por ejemplo
Sistemas. - Correo electrónico: una dirección de contacto válida.
- Frase de contraseña: dejala vacía. La mayoría de las entidades no la usa.
- Descripción: un texto para reconocer el CSR en la lista, por ejemplo
Certificado 2026.
- Hacé clic en Generar.
- Copiá el texto del CSR completo, incluidas las líneas
-----BEGIN CERTIFICATE REQUEST-----y-----END CERTIFICATE REQUEST-----, y pegalo en el formulario de la entidad emisora.
Importante: no borres la clave privada que se creó junto con el CSR. El certificado que te entreguen solo funciona con esa clave. Si la eliminás, vas a tener que generar un CSR nuevo y pedir que reemitan el certificado.
Después de generarlo
- La entidad emisora valida tu dominio, y según el tipo de certificado, también tu empresa. Después te envía el certificado (CRT) y, por lo general, un paquete intermedio (CA bundle).
- Para instalarlo, seguí los pasos del artículo Administración SSL/TLS.
Si todavía no tenés el certificado, conocé las opciones en Certificados SSL o consultá al área comercial desde el portal de clientes o el chat online.
Problemas frecuentes
- La entidad rechaza el CSR: revisá que copiaste el texto completo, con las líneas BEGIN y END, y que no tenga espacios agregados.
- El certificado no cubre
www: la mayoría de las entidades incluyewww.tudominio.comautomáticamente cuando el CSR es paratudominio.com. Confirmalo con la entidad antes de enviarlo. - Los datos de la empresa no coinciden: en los certificados que validan la organización, la razón social, la ciudad y el país tienen que ser iguales a los registros oficiales. Generá un CSR nuevo con los datos correctos.
- Al instalar, el certificado no coincide con la clave: se generó con otro CSR o se borró la clave. Generá un CSR nuevo y pedí la reemisión.
Si necesitás ayuda para generar el CSR, abrí un ticket desde el portal de clientes o consultá por el chat online del sitio.